Двухфакторная авторизация 2FA (Google Authenticator, Яндекс Ключ, Microsoft Authenticator, Authy), ver. 1.0.0
New
Бесплатно
Работает на редакциях Битрикс:
Первый сайтСтартСтандартМалый бизнесБизнес
В случае покупки "Двухфакторная авторизация 2FA (Google Authenticator, Яндекс Ключ, Microsoft Authenticator, Authy)" у нас, мы предложим вам "Бесплатную базовую установку" на ваш сервер.
Нужна помощь?
Поможем с настройкой "Двухфакторная авторизация 2FA (Google Authenticator, Яндекс Ключ, Microsoft Authenticator, Authy)"
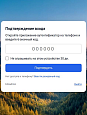
Двухфакторная авторизация (2FA) для сайта на 1С-Битрикс. После пароля пользователь вводит 6-значный код из приложения-аутентификатора на телефоне, поэтому одного украденного или подобранного пароля для входа уже недостаточно. Защищается и административный раздел, и вход на публичной части сайта.
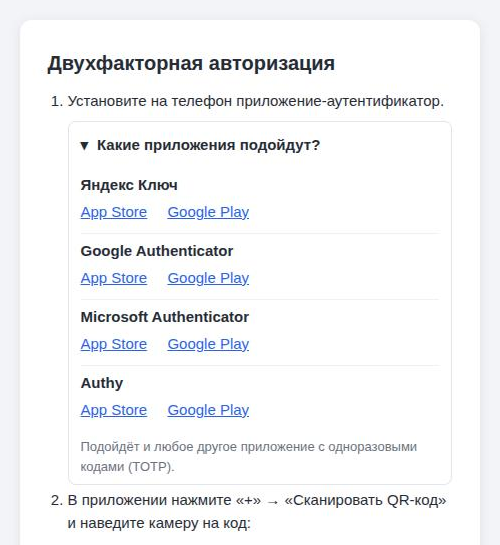
Подходят бесплатные приложения: Яндекс Ключ, Google Authenticator, Microsoft Authenticator, Authy и любое другое с одноразовыми кодами по стандарту TOTP (RFC 6238).
Подключение без помощи администратора
В дизайне вашего сайта
Обязательная 2FA для сотрудников
Безопасность
Совместимость и без лишних зависимостей
Подходят бесплатные приложения: Яндекс Ключ, Google Authenticator, Microsoft Authenticator, Authy и любое другое с одноразовыми кодами по стандарту TOTP (RFC 6238).
Подключение без помощи администратора
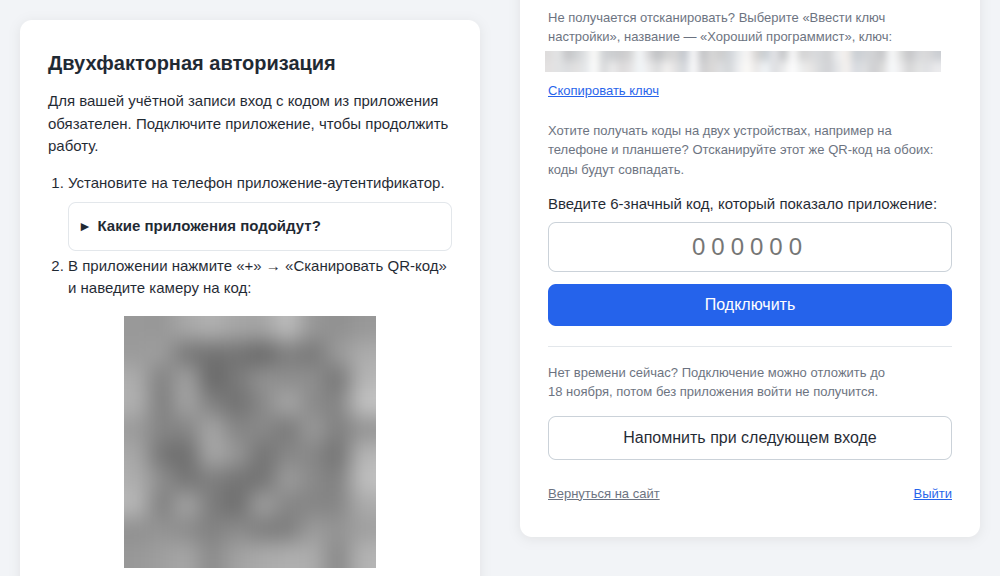
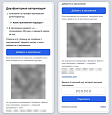
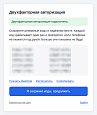
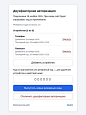
- Пользователь сканирует QR-код или вводит ключ вручную и подтверждает его первым кодом. На странице подключения есть список подходящих приложений со ссылками на App Store и Google Play.
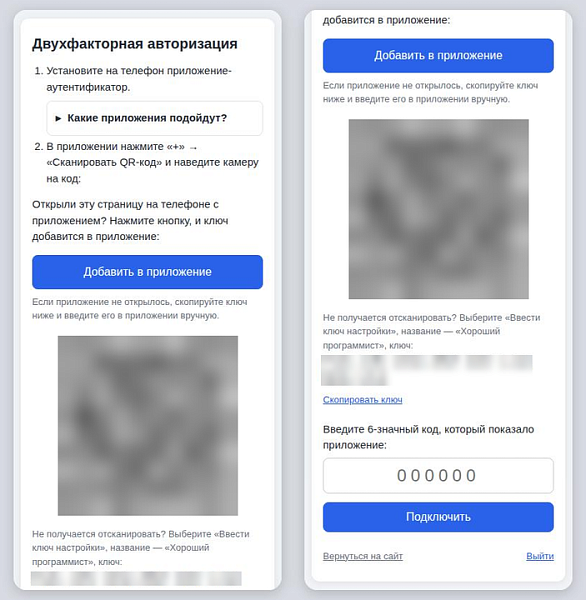
- Удобно и с телефона: страницы подстраиваются под экран, а если сайт открыт на том же телефоне, где установлено приложение, ключ добавляется кнопкой «Добавить в приложение» или копируется в одно касание.
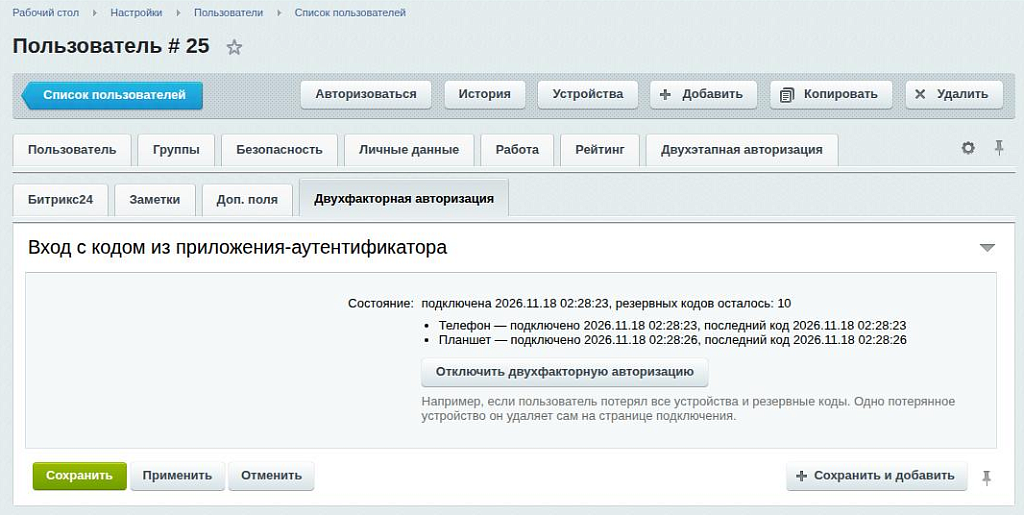
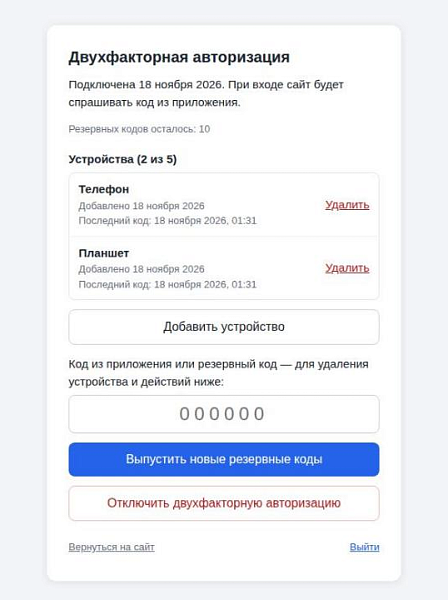
- Несколько устройств: до 5 приложений с понятными названиями, например «Рабочий телефон» и «Планшет», у каждого свой ключ. Видно, когда устройство добавлено и когда с него последний раз вводили код. Потерянное устройство пользователь удаляет сам, остальные продолжают работать.
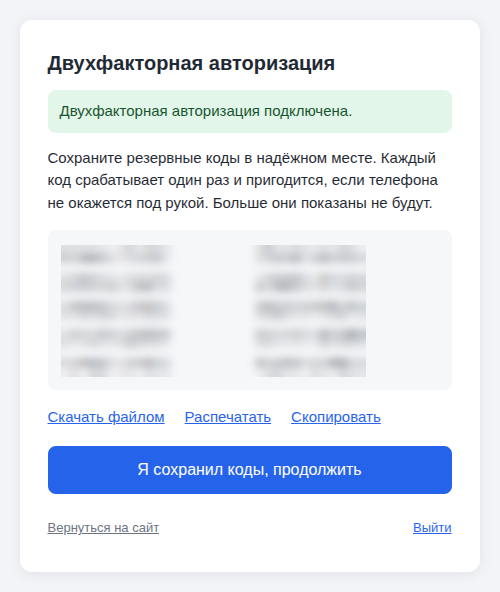
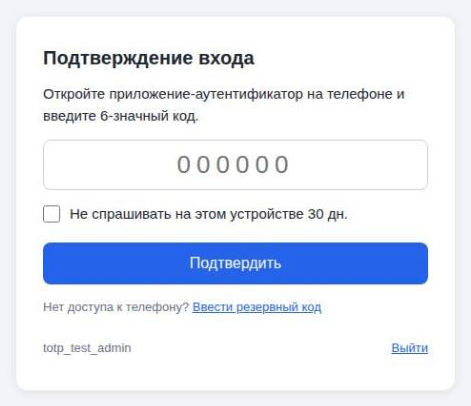
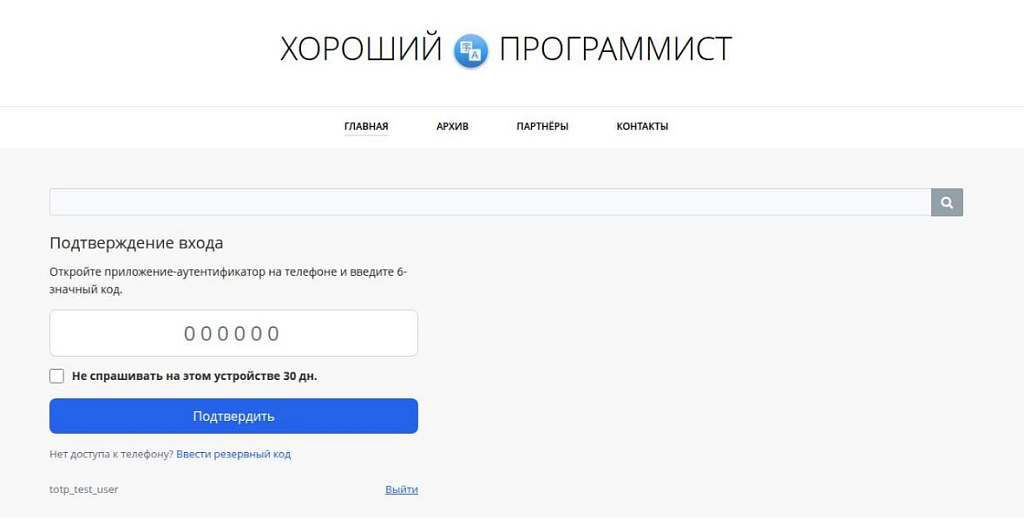
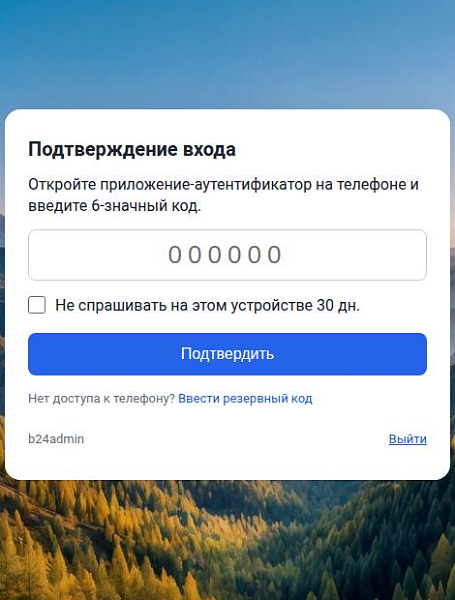
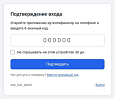
- 10 резервных одноразовых кодов на случай, если телефона нет под рукой. Их можно скачать файлом, распечатать или скопировать, а вводятся они по ссылке «Ввести резервный код» на странице входа. Когда кодов остаётся мало, модуль сам предложит выпустить новые.
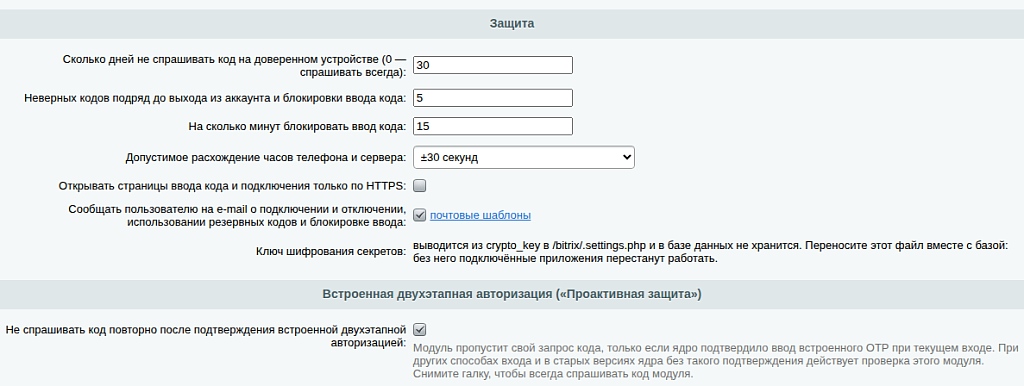
- «Не спрашивать на этом устройстве»: срок задаётся в настройках, 0 — спрашивать код всегда.
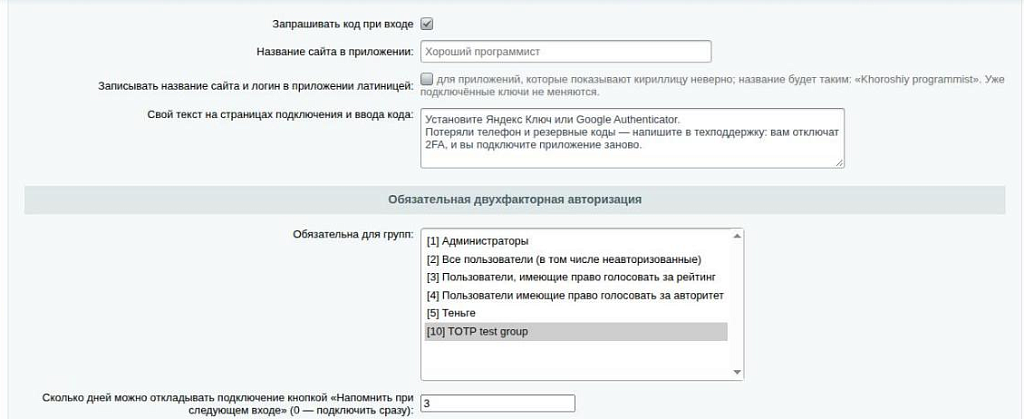
- Свой текст на страницах подключения и ввода кода: например, какое приложение установить и к кому обращаться, если потерян телефон.
- Название сайта и логин в приложении можно записывать латиницей — для приложений, которые неверно показывают кириллицу.
В дизайне вашего сайта
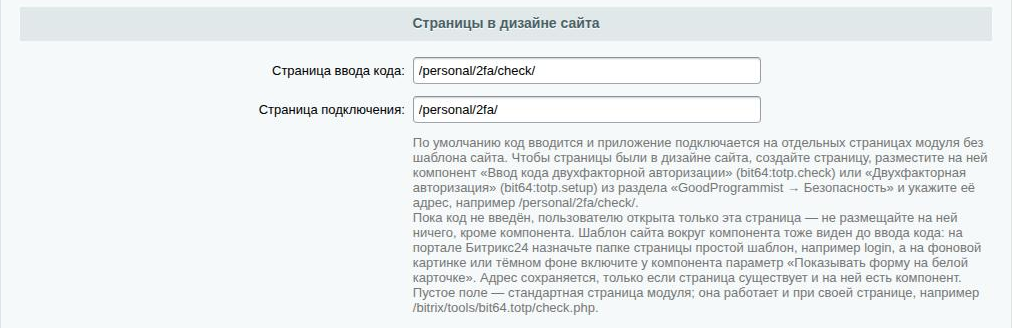
- Ввод кода и подключение приложения можно разместить на страницах сайта: компоненты «Ввод кода двухфакторной авторизации» и «Двухфакторная авторизация» встают в шаблон, а адреса страниц задаются в настройках модуля. Модуль проверяет, что страница существует и на ней есть компонент, поэтому опечатка в адресе не закроет вход на сайт.
- Пока код не введён, открыта только нужная страница; остальные страницы, AJAX и REST по-прежнему закрыты.
- Для шаблонов с фоновой картинкой или тёмным фоном форма показывается на белой карточке. В коробочном Битрикс24 ввод кода выглядит как страница входа портала.
- Отдельные страницы модуля без шаблона сайта работают сразу после установки, настраивать ничего не нужно.
Обязательная 2FA для сотрудников
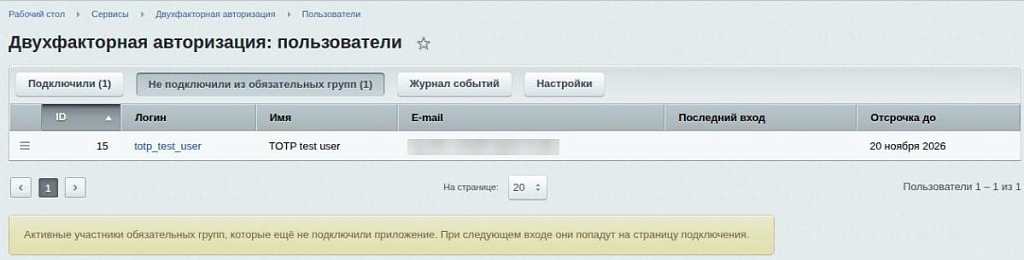
- Двухфакторную авторизацию можно сделать обязательной для выбранных групп, например «Администраторы» или «Контент-менеджеры»: без подключённого приложения работать с сайтом не получится.
- Мягкое внедрение: задайте отсрочку в днях, и до её окончания пользователь сможет нажать «Напомнить при следующем входе» и продолжить работу.
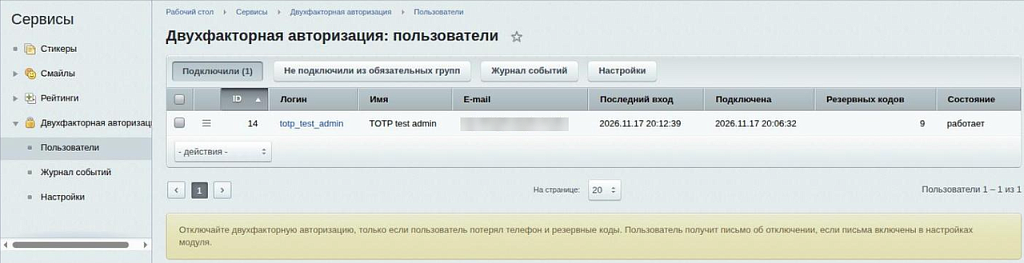
- Раздел «Двухфакторная авторизация» в меню «Сервисы»: кто подключил приложение, когда входил, сколько у него осталось резервных кодов, и кто из обязательных групп ещё не подключил и до какого числа у него отсрочка.
- Пользователь потерял телефон и резервные коды — администратор отключает ему 2FA в списке или во вкладке карточки пользователя, и при следующем входе тот подключает приложение заново.
- Администратору, который входит под другим пользователем кнопкой «Авторизоваться», код не нужен.
Безопасность
- Новое устройство привязывается только с кодом уже подключённого устройства или резервным кодом: украденной сессии недостаточно, чтобы добавить своё приложение. Удаление устройства тоже требует кода и сбрасывает все «доверенные» браузеры.
- Защита от подбора: после заданного числа неверных кодов подряд (по умолчанию 5) пользователь выходит из аккаунта, а ввод кода блокируется на заданное время (по умолчанию 15 минут). Попытки считаются в базе данных под блокировкой, поэтому параллельные запросы и повторный вход по паролю не дают лишних попыток.
- Каждый код из приложения и каждый резервный код принимаются только один раз, даже если отправить их одновременно из двух окон.
- Секретные ключи хранятся в базе в зашифрованном виде, а ключ шифрования берётся из файла настроек ядра (crypto_key в /bitrix/.settings.php) и в базе не хранится: копия базы данных без файлов сайта секретов не раскрывает. Своего ключа модуль не создаёт и без crypto_key не устанавливается. Резервные коды хранятся только в виде хешей.
- Письма пользователю: двухфакторная авторизация подключена или отключена, добавлено или удалено устройство, выпущены новые резервные коды, использован резервный код, ввод кода заблокирован из-за неверных кодов. Пользователь сразу узнает, если кто-то подобрал его пароль. Тексты писем редактируются в почтовых шаблонах, письма можно отключить.
- Подключение, отключение, добавление и удаление устройств, неверные коды, блокировки и использование резервных кодов записываются в журнал событий с понятными названиями.
- Допустимое расхождение часов телефона и сервера настраивается: от «только текущий код» до ±2 минут (по умолчанию ±30 секунд).
- Режим «только HTTPS»: страницы ввода кода и подключения не открываются по незащищённому соединению.
Совместимость и без лишних зависимостей
- Бесплатно, без SMS и внешних сервисов: коды проверяются на вашем сервере, QR-код рисуется в браузере.
- Не требует модуля «Проактивная защита», поэтому подходит и для редакций «Первый сайт» и «Старт».
- Уживается со встроенной двухэтапной авторизацией «Проактивной защиты»: после подтверждённого ядром ввода встроенного кода модуль не спрашивает ещё один код (отключается в настройках). При других способах входа и в старом ядре без подтверждения действует проверка модуля.
- Работает на PHP от 8.2 и главном модуле 20.0 и новее. Проверено и в веб-интерфейсе коробочного Битрикс24.
- Компоненты поддерживают композитный режим: личные данные загружаются динамической областью и не попадают в общий кеш, а страница ввода кода не кешируется вовсе.
| Опубликовано | 19.11.2026 |
| Версия | 1.0.0 |
| Установлено | Менее 50 раз |
| Адаптивность | Да |
| Поддержка Композита | Да |
| Подходящие редакции | Первый сайт, Старт, Стандарт, Малый бизнес, Бизнес |
| Бесплатно | Да |
| Пробный период | Есть |
